Cheat Engine(简称CE)是Dark Byte开发的免费开源内存扫描与调试工具,主力运行于Windows,另有Linux版本。核心能力是内存扫描,辅以十六进制编辑、反汇编、代码注入、变速器与Lua脚本,可定位单机游戏里血量、金币等数值的存放地址,也用于逆向分析与软件调试。
CE软件功能
内存储存扫描:按已知数值先扫一次,让数值变动后再搜一次,几轮下来把候选地址缩到一两个;读数不方便时换成未知初始值,配合"增加/减少/未变"逐层筛。
地址锁定:把结果拖进下方列表,冻结后程序改不回原值,也能成批写入新数。
指针扫描:针对每次启动都会漂移的动态地址,反查引用链并验证,得到跨启动有效的路径。
十六进制视图:直接查看与改写内存字节,分配区可放大细看,选中字节还能一键跳到反汇编窗口。
反向编译与断点调试:附加到目标进程,设断点、单步执行、观察寄存器与调用栈,看清某段数值是被哪条指令读写的。
代码注入:用自动汇编在原有指令流里插入自定义代码,把"扣金币"改写成"加金币"这类逻辑层面的调整由此实现。
进程变速:统一调节目标程序的运转速度,倍率可正可负,对Unity等引擎的作品另有兼容处理。
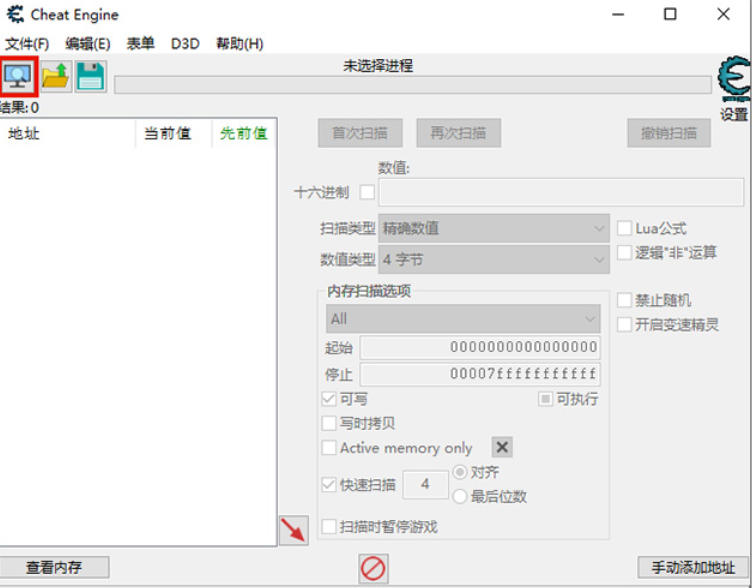
CE安装步骤
1、下载落地的文件名类似 CheatEngineSetup_7.x.exe(中间是版本号,用最新的)。体积二十几兆,个头不大。
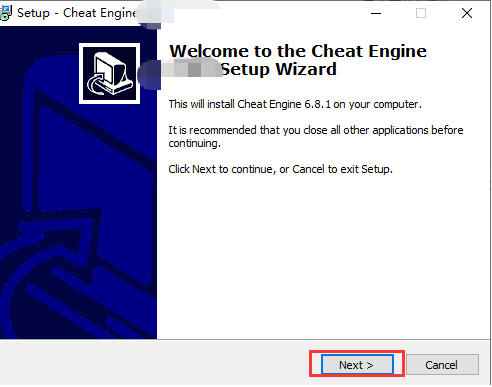
2、右键安装包 →「以管理员身份运行」,这是关键第一步:CE 要读内存,权限不够后面扫不出东西。
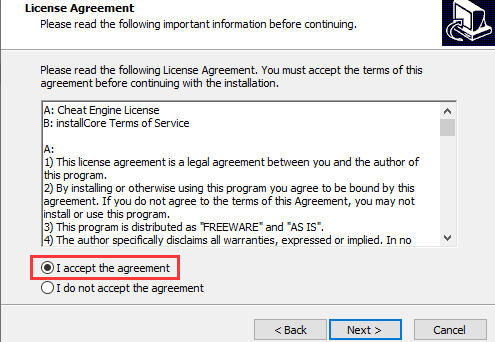
3、弹出的向导基本是「下一步」一路点,但有一处陷阱要盯紧:- 到「协议」那屏,勾上 I accept(我同意);
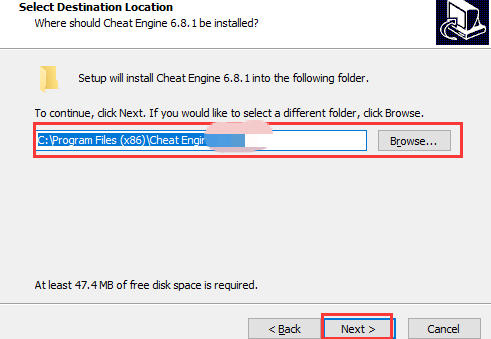
4、- 接着某一步会出现「顺带装个 McAfee 防护 / 浏览器扩展 / 加速球」之类的附加选项,默认是勾上的——把它取消勾选再继续;
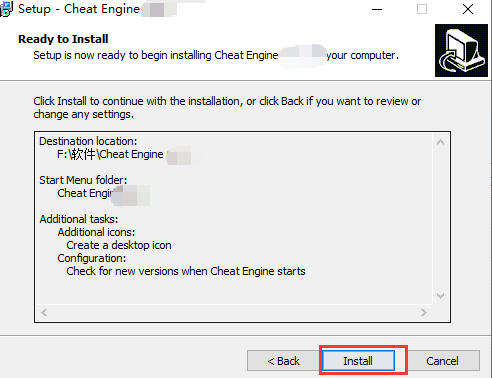
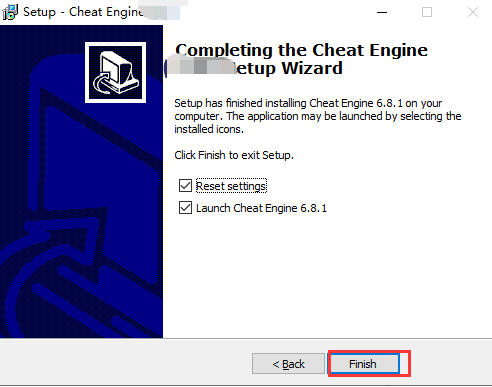
5、剩下一路 Next,收尾点 Install,进度走完按 Finish。
CE常见问题
CE启动时提示缺少api-ms-win-crt-string-l1-1-0.dll怎么办?
这是Win7系统缺少Universal C Runtime运行环境所致。需安装系统补丁并配合VC++运行库组合安装,完成后必须重启电脑才生效。
启动CE后立即闪退,没有任何报错提示怎么处理?
先以管理员身份运行。若仍闪退,检查系统是否已启用.NET Framework 3.5组件,Win10/Win11默认禁用它,导致CE主程序无法加载而静默退出。
杀毒软件将CE标记为病毒并删除关键文件怎么办?
属于杀毒软件误报。关闭实时防护后重新安装,随后将CE安装目录添加至杀毒软件排除列表,避免dbk64.sys等核心驱动被反复隔离。
CE更新日志:
1.修复BUG,新版体验更佳
2.更改了部分页面
小编推荐:CE作为里面十分出色的软件,小编强力向您推荐,下载了就知道有多好。小编还为您准备了{recommendWords}
