
Wireshark Development Portable 是把开发版 Wireshark 封进 PortableApps 平台的随身包,插上 U 盘就在任意 Windows 上直接开跑,拔走不留痕迹。它保留桌面版完整的抓包与协议解析能力,可深度检视数百协议、实时捕获并离线回放,个人配置写进 U 盘 Data 目录随盘带走。
三栏报文浏览器:首屏切接口列表、报文清单、协议树三层,定位字段免翻页。
实时抓包加离线回放:边捕边看现场流量,也能重载存档慢慢复盘,断网照样分析。
TShark 文本模式:无图形界面也能跑,适合远程服务器抓包、脚本批处理与定时巡检。
显示过滤器:业内最强的过滤语法,按协议、IP、端口或具体字段精准筛出目标会话。
VoIP 语音分析:还原 SIP 与 RTP 通话流,把抓到的语音包直接导出成可播放音频。
多格式读写:兼容 tcpdump、Microsoft Network Monitor、Novell LANalyzer 等几十种抓包文件。
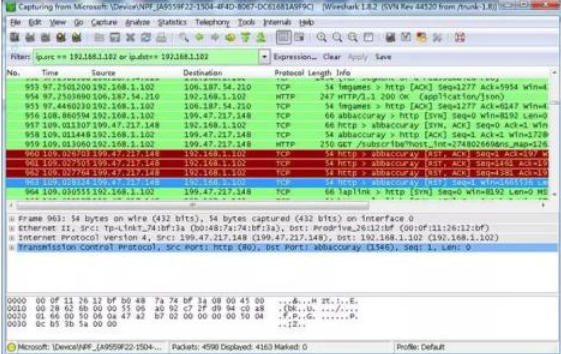
1、把 U 盘插稳。双击刚下的 .paf.exe,向导第一问就是「装到哪」。直接把路径指到U 盘某个文件夹,比如 X:\WiresharkPortable。点安装,文件就解到盘里;这会儿回头看本机「程序和功能」,列表里根本不会出现它。
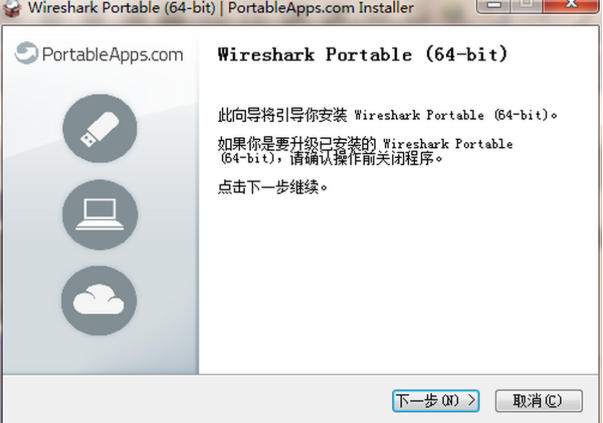
2、进「此电脑」打开那支 U 盘,找到 WiresharkPortable 文件夹,双击里面的 WiresharkPortable.exe。程序直接从盘上拉起,不写注册表、不留启动项。要是你本来就装了 PortableApps 平台,也能从它的菜单里点开,效果一样。
3、头一回要抓实时流量时,启动器发现本机没抓包驱动,会弹窗问你要不要装 WinPcap / Npcap(开发版自带这个安装包)。答应它,过程需要管理员权限;装好拔盘时启动器会自动卸载,主机不留痕迹。单纯回放已经存好的 .pcap 文件则跳过小节。
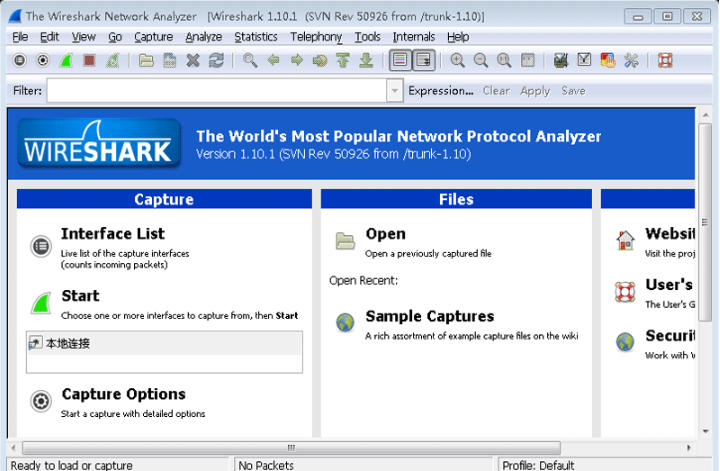
4、主界面左侧列着本机全部网卡。挑你要监听的那块——正在跑流量的那行会闪小波形图。双击它,或者点顶栏那枚蓝色鲨鱼鳍图标,抓包立刻开始;想停就再点一下鳍。滤得太杂就先在上方过滤框敲表达式,比如只要看 HTTP。
为什么打开后抓不到任何包?
答:本机缺抓包驱动。Wireshark Portable 首次启动会尝试装 WinPcap,装完才能嗅流量;新 Windows 建议改用 Npcap。驱动缺失时接口列表是空的,装好再点开即可。
个人配置换台电脑还在吗?
答:保留着的。偏好、过滤器与着色规则通通落在 U 盘 Data 目录,并没写进本机;换机器插上同一支盘,设置原样跟着走,这恰是随身版比安装版省心之处。
Wireshark Development Portable更新日志:
1.将bug扫地出门进行到底
2.有史以来最稳定版本
小编推荐:Wireshark Development Portable是一款非常实用、简单的工具,有兴趣的用户可以在{zhandian}下载使用,另外还有众多同款同类软件提供下载,如:{recommendWords}等。